Kroemtech

OT security and industrial connectivity

Scymac NetSight

IT/OT-Netzwerk-Monitor

Wissen, was in Ihrem IT/OT-Netzwerk passiert

Erkennen Sie verbundene Geräte, verstehen Sie, wie IT- und OT-Systeme kommunizieren, entdecken Sie verdächtige Aktivitäten und richten Sie Ihr Team auf die Sicherheitsrisiken aus, die wirklich zählen.

Wissen, was verbunden ist.
Wissen, was sich geändert hat.
Wissen, was zu tun ist.
So funktioniert NetSight

Funktionen

Alles, was Sie brauchen, um Ihr Anlagennetzwerk zu sehen und zu schützen, in einer einzigen Appliance

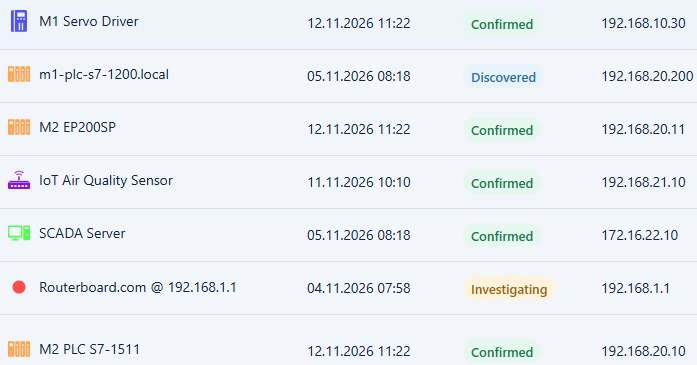
Automatisches Inventar für OT, IT und IoT

Automatisches Inventar für OT, IT und IoT

Erkennen und identifizieren Sie automatisch alle Geräte, die in Ihrem Netzwerk kommunizieren – Industriesteuerungen, IoT-Geräte, Server, Arbeitsplätze und Netzwerkkomponenten – auf einer Plattform für OT und IT. Bauen Sie ein aktuelles Asset-Inventar auf und halten Sie es aktuell, ohne aktives Scannen oder manuelle Konfiguration, und erkennen Sie Risiken, die über die Grenze zwischen Büro- und Produktionsnetzwerk hinausgehen.

Automatisches Inventar für OT, IT und IoT

Passiv und sicher für die Produktion

Passiv und sicher für die Produktion

Überwachen Sie die Netzwerkkommunikation, ohne Anfragen an angeschlossene Geräte zu senden oder laufende Prozesse zu beeinflussen. Durch die passive Überwachung eignet sich NetSight für sensible Industrieumgebungen, in denen Stabilität, Verfügbarkeit und ein unterbrechungsfreier Betrieb entscheidend sind.

Passiv und sicher für die Produktion

Netzwerkkarte, Zonen und Verbindungen

Netzwerkkarte, Zonen und Verbindungen

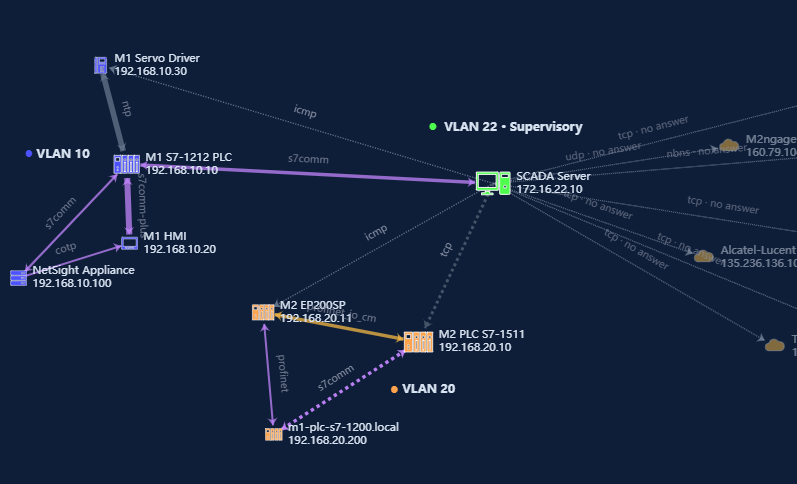
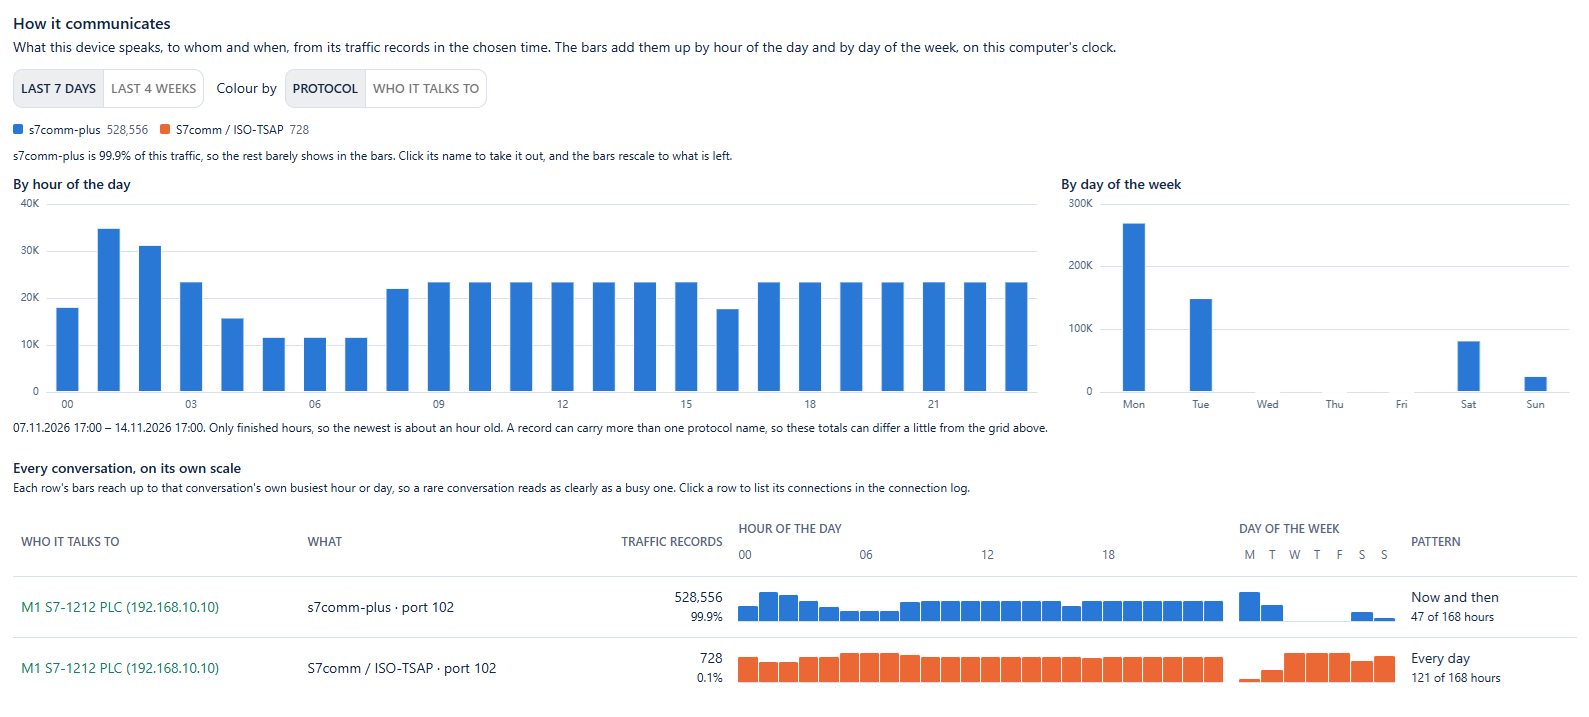
Visualisieren Sie Ihre Netzwerktopologie, die verbundenen Geräte und die Kommunikationswege auf einer interaktiven Netzwerkkarte. Ordnen Sie Assets logischen Zonen zu, um die Segmentierung zu verstehen, und erfahren Sie, welche Verbindungen in Ihrer Anlage normal sind – so fallen neue oder unerwartete Verbindungen auf einen Blick auf.

Netzwerkkarte, Zonen und Verbindungen

Meldungen bei Änderungen im Netzwerk

Meldungen bei Änderungen im Netzwerk

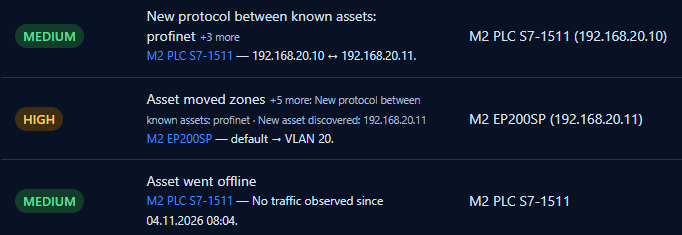
Werden Sie benachrichtigt, wenn sich in Ihrem Netzwerk etwas ändert: Ein neues Gerät taucht auf, ein Gerät kommuniziert mit neuen Partnern oder der Datenverkehr weicht vom gewohnten Muster ab. Ihr Team sieht, was sich wann geändert hat, und kann prüfen, ob die Änderung geplant war, bevor daraus ein Problem wird.

Meldungen bei Änderungen im Netzwerk

Risiko- und Schwachstellenmanagement

Risiko- und Schwachstellenmanagement

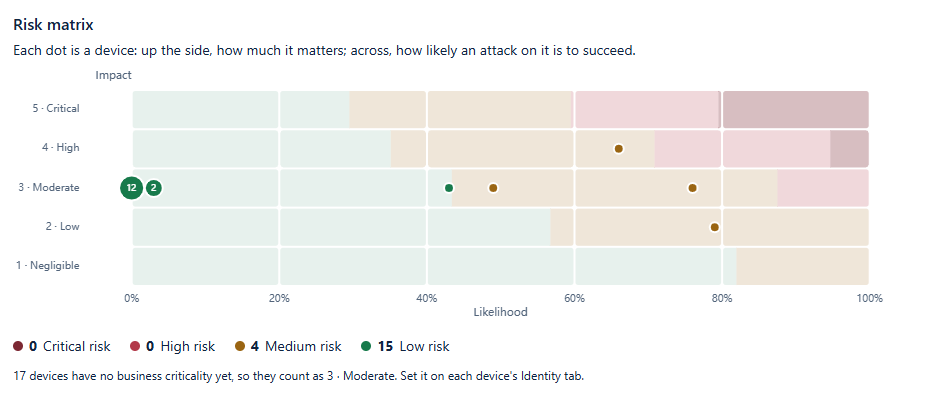
Erkennen Sie mögliche Schwachstellen und Sicherheitsrisiken in Ihren IT- und OT-Netzwerken. Bewerten und priorisieren Sie Bedrohungen nach Eintrittswahrscheinlichkeit, möglicher Auswirkung und Bedeutung für Ihr Geschäft. Behalten Sie den Überblick über Ihre Sicherheitslage, verfolgen Sie erkannte Risiken und setzen Sie Ihre Massnahmen dort ein, wo sie am meisten bewirken.

Risiko- und Schwachstellenmanagement

Vorfälle dokumentieren, NIS2-Fristen einhalten

Vorfälle dokumentieren, NIS2-Fristen einhalten

Erfassen Sie jeden Sicherheitsvorfall mit den betroffenen Geräten, Alarmen und Schwachstellen, den Belegen und einer Zeitachse, die sich nachträglich nicht mehr ändern lässt. Ist ein Vorfall nach NIS2 erheblich, zählt NetSight die Fristen von 24 Stunden, 72 Stunden und einem Monat herunter, erinnert Sie vor jeder Frist und entwirft aus Ihren Angaben die Frühwarnung, die Meldung des Vorfalls und den Abschlussbericht – bereit zur Prüfung und zur Einreichung im Portal der Behörde.

Vorfälle dokumentieren, NIS2-Fristen einhalten

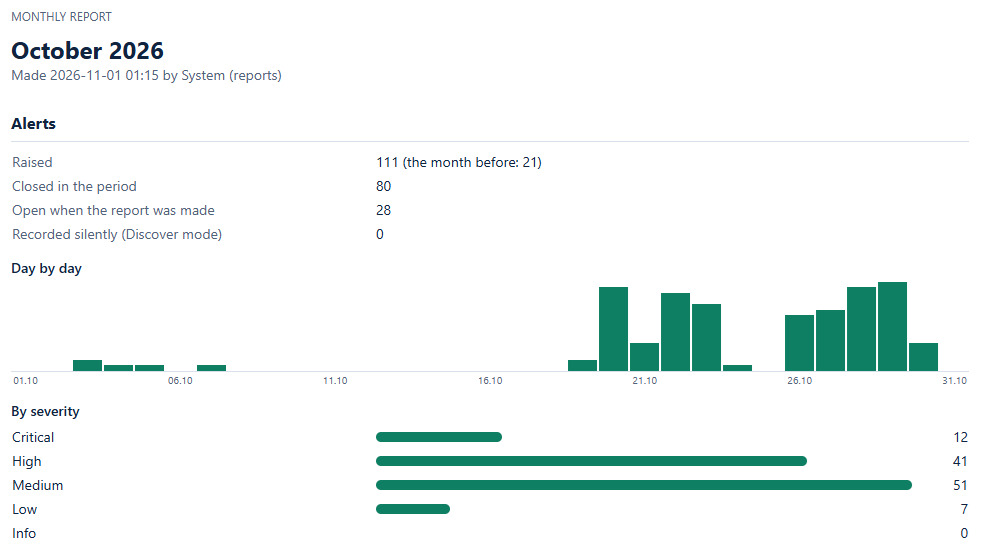
Auditfähige Berichte

Auditfähige Berichte

Machen Sie aus Netzwerkaktivität, erkannten Assets, Schwachstellen und Sicherheitsereignissen klare, strukturierte Berichte. Unterstützen Sie interne Sicherheitsreviews, Compliance-Prüfungen und Entscheidungen der Geschäftsleitung mit dokumentierten Nachweisen zum Sicherheitszustand Ihres Netzwerks.

Auditfähige Berichte

Läuft vollständig vor Ort

Läuft vollständig vor Ort

Betreiben Sie NetSight direkt in Ihrer eigenen Infrastruktur und behalten Sie die Kontrolle über Ihre sensiblen Netzwerkdaten. Lokale Verarbeitung und Speicherung machen die Überwachung unabhängig von externen Cloud-Diensten und unterstützen die Datenhoheit sowie die Sicherheitsanforderungen kritischer Umgebungen.

Läuft vollständig vor Ort

Scymac NetSight

So funktioniert es

01

Verbinden & überwachen

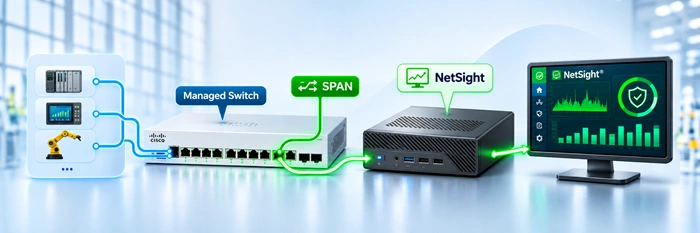
Installieren Sie NetSight in Ihrem Industrienetzwerk und verbinden Sie es mit dem SPAN-Port eines Managed Switches. NetSight analysiert den Netzwerkverkehr passiv, ohne in Produktionsprozesse oder Anlagen einzugreifen.

02

Identifizieren & abbilden

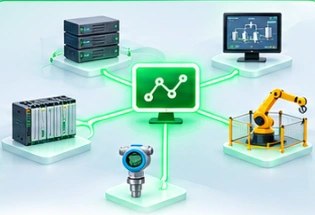
Verbundene Geräte, Industrieprotokolle und Kommunikationsmuster werden automatisch erkannt. So entsteht ein laufend aktualisiertes Inventar, und Sie verstehen, wie Ihre Systeme zusammenwirken.

03

Erkennen & bewerten

Erkennen Sie ungewöhnliche Netzwerkaktivitäten, mögliche Angriffe, bekannte Schwachstellen und Sicherheitslücken, bevor daraus kostspielige Vorfälle werden.

04

Priorisieren & handeln

Machen Sie aus technischen Befunden konkrete Handlungsempfehlungen. Konzentrieren Sie Wartung und Sicherheitsmassnahmen auf die Risiken, die für die Betriebskontinuität am wichtigsten sind.

Für KMU entwickelt

Die IT/OT-Monitoring-Lösung für industrielle KMU

Erhalten Sie vollständige Transparenz und mehr Cybersicherheit für Ihre Produktions- und Unternehmensnetzwerke – ohne die Komplexität und die Kosten von Enterprise-Tools.

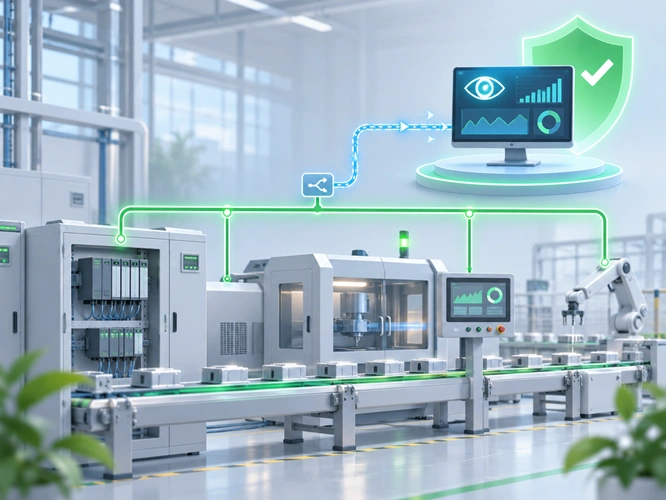
Fabrik, geschützt durch ein Sicherheitsschild

Einfache Inbetriebnahme

Schnell einsatzbereit in Ihrer bestehenden IT- und OT-Umgebung.

Alles in einer Lösung

Asset Discovery, Netzwerküberwachung, Bedrohungserkennung und Schwachstellenanalyse in einer einzigen, einfach bedienbaren Plattform.

Unabhängiger Betrieb

Läuft lokal und ohne Cloud-Abhängigkeit – ideal für industrielle Umgebungen.

Kosteneffiziente Sicherheit

Konzentrieren Sie sich auf die Risiken, die zählen – mit umfassendem Schutz, zugeschnitten auf die Anforderungen und das Budget von KMU.

Das Gesamtbild

Vom Netzwerkverkehr zur Management-Entscheidung

Machen Sie aus Netzwerkdaten klare, umsetzbare Erkenntnisse. NetSight verbindet Transparenz, Asset-Kontext und Sicherheitsanalyse, damit Sie jederzeit wissen, was Sie haben, was geschieht und was als Nächstes zu tun ist.

  • Vollständige Transparenz

    Sehen Sie Geräte, Kommunikation und relevante Aktivitäten in Ihren IT- und OT-Netzwerken.

  • Erkenntnisse in Kontext setzen

    Ergänzen Sie Netzwerkdaten mit Informationen zu Assets, Schwachstellen und Risiken.

  • Mit Zuversicht handeln

    Priorisieren, untersuchen und die richtigen Massnahmen ergreifen – ausgehend von den Auswirkungen auf Ihr Geschäft.

Netzwerkverkehr

Was wir sehen

Analyse & Kontext

Was daraus wird

Management-Entscheidungen

Was Sie tun können

Wissen, was Sie besitzen

Geräte

Gepflegtes Asset-Inventar

Wissen, was normal ist

Kommunikation

Verbindungen und Topologie

Wissen, was sich geändert hat

Änderungen

Umsetzbare Alarme

Wissen, was untersucht werden muss

Sicherheitserkennungen

Sicherheitsereignisse

Wissen, was exponiert sein könnte

Produkt + Firmware

Schwachstellenbefunde

Wissen, was am dringendsten ist

KEV + EPSS + CVSS

Priorisierung

Wissen, wo sich Risiko konzentriert

Asset-Kritikalität + Exposition

Risikozonen

Wissen, was unternommen wird

Bearbeitungsentscheide

Verantwortung und Historie

Risikobasierte Priorisierung

Die Risiken priorisieren, die wirklich zählen

Nicht jede Schwachstelle verdient dieselbe Reaktion. NetSight verbindet technische Befunde mit dem betrieblichen Kontext, damit sich Ihr Team auf die Geräte und Schwachstellen konzentrieren kann, die Produktion, Sicherheit und Geschäftskontinuität am stärksten treffen würden.

Der Risikowert verbindet Auswirkung und Eintrittswahrscheinlichkeit anhand von Faktoren wie:

  • Geschäftskritikalität
  • Sicherheitsrelevanz
  • CVSS
  • EPSS
  • Bekannt ausgenutzt
  • Lebenszyklusstatus
  • Exposition von OT-Protokollen
  • Externe Erreichbarkeit
  • Zonenüberbrückung
  • Offene Alarme

Passen Sie die Gewichtung an Ihre Umgebung und Ihre Prioritäten bei Entscheidungen an.

Warum das zählt

Das Ziel ist nicht ein weiterer Wert, sondern zu zeigen, wo die nächste Stunde oder der nächste Euro an Sicherheitsarbeit das Risiko am stärksten senkt.

Asset-Risiko auf einen Blick

Gesamtrisiko

HOCH

Wichtigste Risikotreiber

  • Kritisches Produktions-Asset

  • Bekannte, aktiv ausgenutzte Schwachstelle

  • Supportende erreicht

  • Zonenübergreifende Kommunikation

Empfohlene Massnahmen

  • Herstellermassnahme umsetzen

  • Zonenübergreifenden Zugriff einschränken

  • Entscheid zum akzeptierten Risiko überprüfen

Netzwerktransparenz

Die verborgenen Risiken eines veralteten OT-Netzwerkplans

Ein Netzwerkplan ist nur so verlässlich wie die Informationen dahinter.

Wenn die Netzwerkdokumentation nicht mehr der Realität entspricht, können schon kleine Abweichungen ernste Folgen haben. Unbekannte Verbindungen, übersehene Geräte und falsche Annahmen zur Netzwerksegmentierung können die Sicherheit schwächen, Untersuchungen verzögern und die Compliance erschweren.

Das Problem ist nicht nur ein ungenauer Plan. Es sind die Entscheidungen, die auf unvollständigen Informationen beruhen.

  • Verborgene Sicherheitsrisiken

    Nicht dokumentierte Geräte und Kommunikationswege schaffen blinde Flecken, in denen Schwachstellen und unerwünschte Verbindungen unbemerkt bleiben.

  • Langsamere Reaktion auf Vorfälle

    Ohne verlässliche Netzwerkübersicht dauert es länger, betroffene Systeme zu identifizieren, die Kommunikation nachzuverfolgen und die Auswirkungen eines Vorfalls zu verstehen.

  • Falsches Gefühl der Sicherheit

    Veraltete Dokumentation kann zu falschem Vertrauen in die Netzwerksegmentierung, die Sicherheitsmassnahmen und die Compliance-Bereitschaft führen.

Annahmen durch Transparenz ersetzen.

Scymac NetSight beobachtet die Kommunikation in Ihrem Netzwerk laufend. So können Sie Ihre Dokumentation überprüfen, unerwartete Änderungen erkennen und fundiert entscheiden – auf Basis dessen, was in Ihrem IT/OT-Netzwerk tatsächlich geschieht.

Compliance

Nachweise für NIS2, IEC 62443 und den IKT-Minimalstandard

Gesetze und Normen stellen immer wieder dieselben Fragen: Was betreiben Sie? Was hat sich verändert? Welche Schwachstellen sind offen, und wer kümmert sich darum? Wie haben Sie auf einen Vorfall reagiert? NetSight beantwortet sie aus Ihrem eigenen Netzwerk und bewahrt die Nachweise auf.

NIS2

EU-Richtlinie für wesentliche und wichtige Einrichtungen, darunter viele Hersteller.

Was gefordert wird

Massnahmen zum Risikomanagement wie Asset-Management, Umgang mit Schwachstellen und Bewältigung von Sicherheitsvorfällen sowie die Meldung erheblicher Vorfälle innerhalb von 24 Stunden, 72 Stunden und einem Monat.

Was NetSight liefert

  • Ein aktuelles Asset-Inventar
  • Entscheide zu Schwachstellen mit Verantwortlichen und Verlauf
  • Dokumentierte Vorfälle mit vollständiger Zeitachse

IEC 62443

Internationale Normenreihe für industrielle Automatisierungs- und Steuerungssysteme.

Was gefordert wird

Zonen und Conduits, eine kontinuierliche Überwachung des Steuerungsnetzwerks und ein geregelter Prozess für Patches und Schwachstellen.

Was NetSight liefert

  • Zonen mit Purdue-Ebenen, Adressbereichen und VLANs
  • Erkennung von Kommunikation, die Zonen überbrückt
  • Entscheide zu Patch, Mitigation und akzeptiertem Risiko

Schweiz: ISG und IKT-Minimalstandard

Informationssicherheitsgesetz und Leitfaden des Bundes für kritische Infrastrukturen.

Was gefordert wird

Betreiber kritischer Infrastrukturen müssen Cyberangriffe innert 24 Stunden dem Bundesamt für Cybersicherheit (BACS) melden. Der IKT-Minimalstandard gliedert den Schutz in Identifizieren, Schützen, Detektieren, Reagieren und Wiederherstellen.

Was NetSight liefert

  • Identifizieren: Asset-Inventar und Schwachstellen
  • Detektieren: Meldungen bei Änderungen im Netzwerk
  • Reagieren: dokumentierte Vorfälle für die Meldung

NetSight liefert die technischen Nachweise. Es ersetzt weder Ihr Managementsystem noch eine formale Beurteilung – hier kommt unser Partner SCMC ins Spiel.

Zur Partnerschaft

Technische Daten

Scymac NetSight auf einen Blick

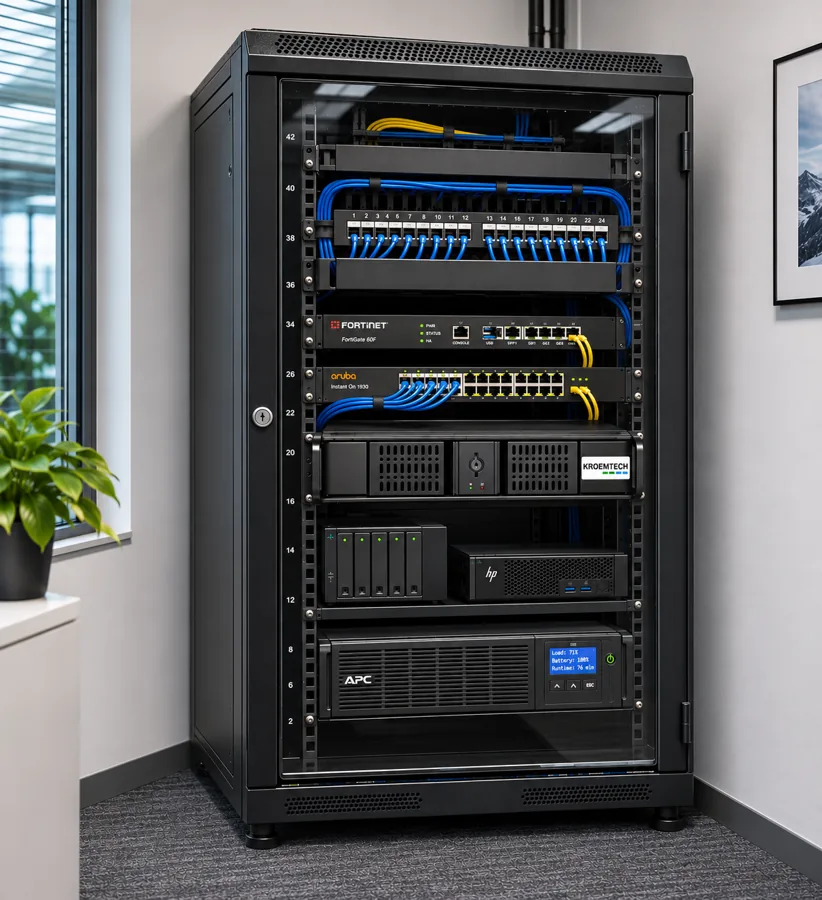
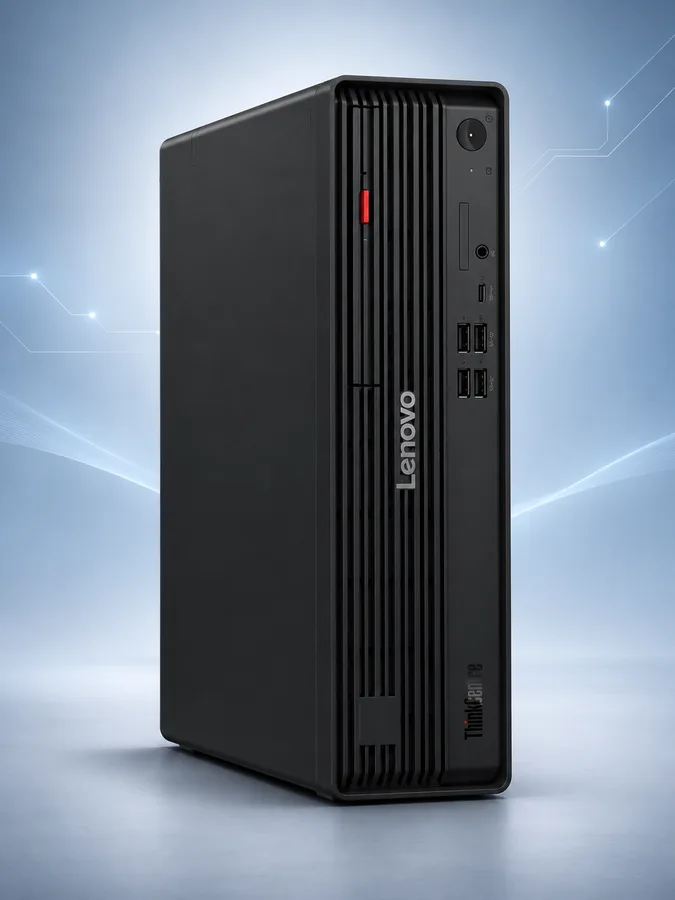
Scymac NetSight Appliance
Lieferung
Vorkonfigurierte Appliance, vor Ort installiert
Spiegel-Port
1 Anschluss für die Spiegelkopie (SPAN) des Switches. Nur empfangend: keine Adresse, es wird nichts gesendet, und die Appliance zählt zum Nachweis mit
Probe-Port (optional)
Ein zweiter Anschluss, der einzelne Geräte nach ihrer Identität fragt: ein Gerät pro Anfrage, nie als Broadcast, nur durch berechtigte Benutzer
Benutzeroberfläche
Im Browser, von der Appliance über HTTPS bereitgestellt; Englisch, Deutsch und Portugiesisch
SCMC

Partner

Von der Sicherheit in der Anlage zum Reporting an die Geschäftsleitung, mit SCMC

KROEMTECH arbeitet mit SCMC zusammen, dem Swiss Cybersecurity Management Center: einer Schweizer Plattform für strukturierte Cybersecurity-Selbstbeurteilungen nach IKT-Minimalstandard, ISO 27001 oder NIST CSF 2.0, mit Datenhaltung in der Schweiz.

Was NetSight in Ihrer Anlage zeigt – das Inventar, offene Schwachstellen und die beschlossenen Massnahmen –, lässt sich in SCMC als Massnahme erfassen und im Reifegrad verfolgen. Die Geschäftsleitung sieht, wo das Unternehmen steht und was noch offen ist.

Mehr zu unserer Partnerschaftwww.scmc.ch

FAQ

Häufig gestellte Fragen

Nein, standardmässig nicht. NetSight hört eine Kopie Ihres Verkehrs über einen Mirror- bzw. SPAN-Port mit und sendet darauf nie. Die einzige Funktion, die Pakete sendet, ist die optionale aktive Identifikation: jeweils ein Gerät, über einen separaten Probe-Port, nie per Broadcast, mit einer Sperrzeit pro Gerät und nur für Benutzer, denen ein Administrator die Probe-Berechtigung erteilt hat.

Nein. Die gesamte Analyse erfolgt auf der Appliance. Im Air-Gapped-Modus baut sie keine ausgehenden Verbindungen auf. Schwachstellenkataloge, Bedrohungslisten und Software-Updates lassen sich als signierte Dateien offline über die Browser-Oberfläche hochladen. Ist ein Internetzugang erlaubt, lädt sie ausschliesslich Updates oder öffentliche Kataloge (NVD, CISA, FIRST und die Bedrohungslisten) direkt von unserem sicheren, in der Schweiz gehosteten Server herunter – und das lässt sich jederzeit abschalten.

Ihr Datenverkehr, Ihr Asset-Inventar und alle Sicherheitsentscheidungen bleiben lokal auf der Appliance vor Ort gespeichert. Ist der Online-Modus aktiviert, kann Scymac NetSight anonymisierte Produktnamen und Versionsangaben verwenden, um auf unserem Server Lebenszyklusinformationen abzufragen. Dabei werden weder Netzwerkverkehr noch Asset-Inventar oder Betriebsdaten übertragen. Diese Abfragen sind optional und lassen sich jederzeit deaktivieren. Im Air-Gapped-Modus finden keine externen Abfragen statt.

Die Appliance wird vorkonfiguriert und einsatzbereit geliefert. Sie verbinden lediglich die Monitoring-Schnittstelle mit einem Mirror- bzw. SPAN-Port an den Switches, die überwacht werden sollen. Ihr Team greift danach über die browserbasierte Oberfläche auf Scymac NetSight zu, die direkt auf der Appliance läuft. Eine zweite, mit dem Anlagennetz verbundene Netzwerkschnittstelle ist nur nötig, wenn Sie die aktive Geräteidentifikation nutzen möchten.

Es erkennt die gängigen OT-Protokolle, darunter Modbus/TCP, S7comm, EtherNet/IP (CIP), DNP3, BACnet und PROFINET, sowie Layer-2-Verkehr wie LLDP und Spanning Tree. Die aktive Identifikation unterstützt PROFINET DCP, EtherNet/IP, S7comm, BACnet und SNMP.

Geräte erscheinen innerhalb von Minuten. Eine neue Installation startet im Discover-Modus, der Alarme still erfasst, während sich das Inventar füllt. So kann Ihr Team Geräte prüfen und bestätigen, bevor die Alarmierung aktiviert wird.

Ja. Es ermittelt Hersteller, Modell und Firmware jedes Geräts aus dessen Verkehr und gleicht sie mit der NVD, den ICS-Advisories der CISA, dem CISA-Katalog Known Exploited Vulnerabilities und FIRST EPSS ab. Diese Angaben lassen sich auch manuell erfassen. Jede Zuordnung zeigt, warum sie zustande kam und wie sicher sie ist. Die optionale aktive Identifikation (Probing) kann die genaue Firmware-Version auslesen und ermöglicht so eine exakte Zuordnung.

Ja. Das ist in OT der Normalfall, und der Workflow ist genau darauf ausgelegt. Sie können eine kompensierende Massnahme erfassen, einen Patch für den nächsten Stillstand einplanen oder das Risiko bis zu einem Prüfdatum akzeptieren – jeweils mit verantwortlicher Person und Notiz. Das System öffnet die Entscheidung wieder, wenn sich die Firmware ändert, wenn die CVE aktiv ausgenutzt wird (CISA KEV) oder wenn die Akzeptanz abläuft.

Risiko = Auswirkung × Eintrittswahrscheinlichkeit. Die Auswirkung ergibt sich aus der Geschäftskritikalität und der Sicherheitsrelevanz des Geräts. Die Eintrittswahrscheinlichkeit ergibt sich aus seinen Schwachstellen, offenen Sicherheitsalarmen, dem Herstellersupport-Status, exponierten OT-Protokollen, Internetkontakt und Zonenüberbrückung. Jede Geräteseite erklärt ihren eigenen Score, und ein Administrator kann die Gewichtung anpassen.

Alarme lassen sich per Syslog (RFC 5424) an Ihr SIEM und per E-Mail senden, jeweils mit eigener Schweregrad-Schwelle. Das Inventar lässt sich zudem exportieren. Auch kundenspezifische Konnektoren sind möglich.

Ja. Das Inventar ist nach Standort, Zone und Collector gegliedert, und der Zustand jedes Collectors wird überwacht. Zonen enthalten Purdue-Ebenen, Adressbereiche und VLANs.

Es gibt drei Rollen. Betrachter können alles lesen. Techniker pflegen das Inventar und bearbeiten Alarme und Schwachstellen. Administratoren verwalten Benutzer, Zonen, Einstellungen, Updates und Backups. Diese Grenzen setzt der Server durch, nicht nur die Benutzeroberfläche. Jede Änderung, jede Anmeldung und jede abgelehnte Anfrage wird in einem Audit-Protokoll festgehalten.

Alles, was Ihr Team entschieden hat, lässt sich sichern und auf einer neuen Appliance wiederherstellen: Gerätenamen und Status, Zonen, akzeptierte Zonenbrücken sowie Schwachstellenentscheidungen mit ihrer vollständigen Historie. Aus dem Verkehr abgeleitete Daten werden durch die nächsten Scans neu aufgebaut.

Im Gegensatz zu komplexen Enterprise-Lösungen ist NetSight für industrielle KMU gemacht, die kostengünstige IT/OT-Transparenz und Cybersicherheit brauchen, ohne ein eigenes Sicherheitsteam zu haben.

Es vereint passive Netzwerküberwachung, Asset-Erkennung, eine nachvollziehbare Risikobewertung, Schwachstellenmanagement und die NIS2-Meldung von Vorfällen in einer einzigen, einfach zu bedienenden Appliance.

NetSight läuft vollständig vor Ort und auch offline. So bleiben sensible Netzwerkdaten unter Ihrer Kontrolle, während kleine Teams Risiken erkennen, Massnahmen priorisieren und die Produktion schützen können, ohne den Betrieb zu stören.

Sie brauchen nicht mehr Sicherheitsdaten. Sie brauchen ein klares Bild Ihres Risikos.

Scymac NetSight vereint Asset-Transparenz, Netzwerküberwachung, Intrusion Detection, Schwachstellenmanagement und OT-Risiko in einer lokalen Plattform.

Sehen, was verbunden ist.

Verstehen, was sich geändert hat.

Priorisieren, was zählt.